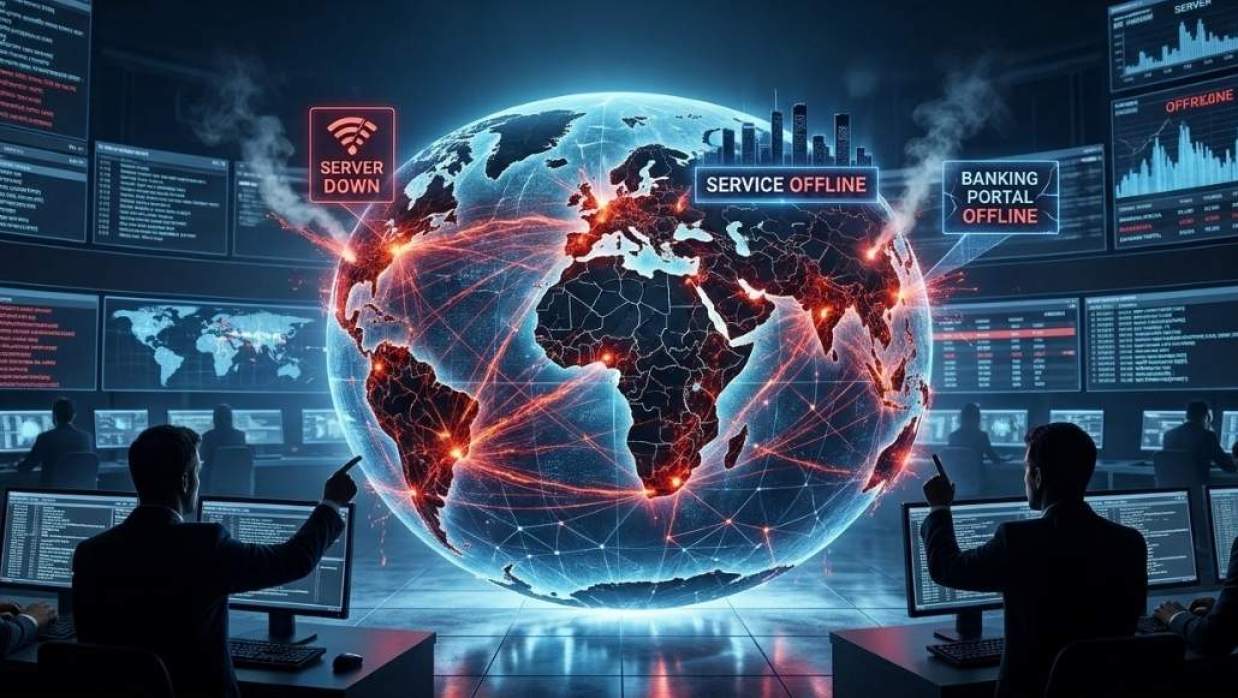
ইন্টারনেটের বহুল ব্যবহৃত প্রোগ্রামিং ভাষা পিএইচপিতে গুরুতর নিরাপত্তা ত্রুটি শনাক্ত হওয়ার পর বিশ্বজুড়ে লাখ লাখ সাইবার হামলার চেষ্টা হয়েছে। এ পরিস্থিতিতে নিজেদের ওয়েবসাইট ও অনলাইন সেবা সুরক্ষিত রাখতে দ্রুত নিরাপত্তা আপডেট দিচ্ছে বিভিন্ন দেশের সরকার ও বেসরকারি প্রতিষ্ঠান। ঝুঁকি এড়াতে জাপান থেকে ফিনল্যান্ড পর্যন্ত কয়েকটি দেশে ব্যাংক, বিমান সংস্থা ও সরকারি সংস্থার কিছু অনলাইন সেবা সাময়িকভাবে বন্ধও রাখা হয়েছে।
গতকাল বৃহস্পতিবার (২২ অক্টোবর) বার্তা সংস্থা রয়টার্সের এক প্রতিবেদনে এসব তথ্য জানানো হয়েছে।
প্রতিবেদনে বলা হয়, পিএইচপির নিরাপত্তা ত্রুটির বিষয়ে তথ্য প্রকাশ্যে আসার পর হামলার চেষ্টা দ্রুত বেড়ে যায়। ক্লাউড সেবা প্রতিষ্ঠান ক্লাউডফ্লেয়ারের প্রধান নির্বাহী ম্যাথিউ প্রিন্স জানান, ত্রুটির বিষয়টি প্রকাশের আগের ১০ ঘণ্টায় তাদের নেটওয়ার্কে এ ধরনের হামলার চেষ্টা ছিল কয়েক হাজার। ঘোষণার পর মাত্র ৪৫ মিনিটে তা কয়েক দশ হাজারে পৌঁছায়। দুই ঘণ্টার মধ্যে হামলার চেষ্টা কয়েক লাখে উন্নীত হয় এবং পরে তা লাখ লাখে পৌঁছে যায়।
রয়টার্সের প্রতিবেদনে বলা হয়, কৃত্রিম বুদ্ধিমত্তা বা এআইয়ের সহায়তায় পিএইচপির দীর্ঘদিনের দুটি গুরুতর নিরাপত্তা ত্রুটি শনাক্ত করা হয়। বুধবার (২১ অক্টোবর) ত্রুটি সংশোধনের জন্য নিরাপত্তা আপডেট প্রকাশ করে পিএইচপির উন্নয়নকারীরা। একই সঙ্গে ব্যবহারকারীদের দ্রুত সফটওয়্যার হালনাগাদ করার আহ্বান জানানো হয়।
তবে নিরাপত্তা ত্রুটি সম্পর্কে বিস্তারিত তথ্য সংশোধনী প্রকাশের আগেই ছড়িয়ে পড়ায় পরিস্থিতি জটিল হয়ে ওঠে। এতে সাইবার অপরাধীরা দুর্বল সিস্টেমগুলোকে লক্ষ্য করে হামলার চেষ্টা করার সুযোগ পায়।
বেলজিয়ামের সাইবার নিরাপত্তা প্রতিষ্ঠান আইকিডো সিকিউরিটির সহপ্রতিষ্ঠাতা ম্যাডেলিন লরেন্স বলেন, নিরাপত্তা ত্রুটির বিস্তারিত তথ্য সংশোধনী প্রস্তুত হওয়ার আগেই প্রকাশ্যে চলে আসে এবং এরপর হামলার খবর পাওয়া যায়। তার মতে, এআই ব্যবহার করে হামলাকারীরা দ্রুত দুর্বলতা কাজে লাগানোর চেষ্টা করছে। অন্যদিকে, প্রতিষ্ঠানগুলোও নিজেদের সিস্টেম হালনাগাদ করে সুরক্ষিত করার প্রতিযোগিতায় নেমেছে।
নিরাপত্তাঝুঁকি মোকাবিলায় জাপানের কয়েকটি বড় প্রতিষ্ঠান সাময়িকভাবে তাদের কিছু অনলাইন সেবা বন্ধ রাখার ঘোষণা দিয়েছে। এর মধ্যে রয়েছে আর্থিক প্রতিষ্ঠান নোমুরা, মিতসুবিশি ইউএফজে ফাইন্যান্সিয়াল গ্রুপ, বিমান সংস্থা এএনএ এবং ইস্ট জাপান রেলওয়ে। দেশটির অর্থ মন্ত্রণালয়, আবহাওয়া সংস্থা ও জাতীয় কর সংস্থাও সতর্কতামূলক ব্যবস্থা হিসেবে কিছু অনলাইন সেবা সাময়িকভাবে বন্ধ রাখে।
ফ্রান্সের টেলিযোগাযোগ প্রতিষ্ঠান অরেঞ্জও নিরাপত্তার স্বার্থে তাদের কয়েকটি প্রতিষ্ঠানের পিএইচপিভিত্তিক ওয়েবসাইট ও অ্যাপ্লিকেশনে প্রবেশ সাময়িকভাবে বন্ধ করে দেয়।
ফিনল্যান্ডের রাষ্ট্রীয় আইটি সেবা প্রদানকারী প্রতিষ্ঠান ভালটোরি সরকারি ওয়েব সেবাগুলো সাময়িকভাবে বন্ধ রাখার পর নিরাপত্তা আপডেট স্থাপনের কাজ চালিয়ে যায়। প্রতিষ্ঠানটির মহাপরিচালক হান্নু নাউমানেন জানান, নিরাপত্তা আপডেট দেওয়ার পাশাপাশি সিস্টেমগুলো পরীক্ষা করতে হবে। এ কারণে অনলাইন সেবা পুরোপুরি চালু করতে কয়েক দিন থেকে কয়েক সপ্তাহ পর্যন্ত সময় লাগতে পারে।
চীনের ক্লাউড সেবা প্রতিষ্ঠান টেনসেন্ট ক্লাউডও গ্রাহকদের পিএইচপির হালনাগাদ সংস্করণ ইনস্টল করার আহ্বান জানিয়েছে।
পিএইচপির নিরাপত্তা ত্রুটির বিষয়ে বিভিন্ন দেশের কর্তৃপক্ষও সতর্কতামূলক পদক্ষেপ নিয়েছে। চীন সংশ্লিষ্ট প্রতিষ্ঠান ও ব্যবহারকারীদের সিস্টেম পরীক্ষা করে নিরাপদ সংস্করণে উন্নীত হওয়ার নির্দেশনা দিয়েছে। প্রয়োজনে সাইবার নিরাপত্তা পর্যবেক্ষণ জোরদার করা এবং অ্যাকাউন্ট, পাসওয়ার্ড ও নিরাপত্তা কী পরিবর্তনের পরামর্শও দেওয়া হয়েছে।
দক্ষিণ কোরিয়াও বেসরকারি খাতের সাইবার নিরাপত্তা সতর্কতার মাত্রা বাড়িয়েছে এবং জরুরি সাড়া দেওয়ার ব্যবস্থা সক্রিয় করেছে।
জার্মানির কোলোনে এক অনুষ্ঠানে মাইক্রোসফটের প্রধান নির্বাহী সত্য নাদেলা বলেন, ‘আমি অনেক দিন ধরে এমন কিছু দেখিনি।’ তিনি এ ঘটনাকে জটিল ডিজিটাল ব্যবস্থার নিরাপত্তা নিশ্চিত করার গুরুত্ব বোঝার একটি বড় পরীক্ষা হিসেবে উল্লেখ করেন।
বিশেষজ্ঞদের মতে, পিএইচপির মতো বহুল ব্যবহৃত প্রযুক্তিতে নিরাপত্তা ত্রুটি দেখা দিলে তা দ্রুত বহু প্রতিষ্ঠানের জন্য ঝুঁকি তৈরি করতে পারে। বড় প্রতিষ্ঠানগুলোর পক্ষে দ্রুত নিরাপত্তা আপডেট দেওয়া সম্ভব হলেও ছোট প্রতিষ্ঠানগুলো পুরোনো সফটওয়্যার, সীমিত জনবল ও পর্যাপ্ত নজরদারির অভাবে পিছিয়ে পড়তে পারে। ফলে নিরাপত্তা ত্রুটি সংশোধনের পাশাপাশি আক্রান্ত সিস্টেমগুলো পরীক্ষা করে নিরাপদভাবে অনলাইন সেবা চালু করাও গুরুত্বপূর্ণ হয়ে উঠেছে।